
Um angemessenen Schutz für Unternehmen oder Versorgungseinrichtungen zu erzielen, benötigt das Sicherheitsmanagement eine differenzierte Strategie. So verlangt die Absicherung einer Kritischen Infrastruktur, wie etwa eines Energieversorgers, nach hohem Grundschutz und der Einführung eines ISMS gemäß ISO 27001. Hierbei bestimmt die Analyse des Risiko, welches Schutzniveau angemessen ist. Hypothetisch könnte ein Unternehmen vor der Entscheidung stehen, zusätzliche Überwachungssysteme einzuführen: Diese Investition wird anhand des erwarteten Return on Security Investment abgewogen. Dabei müssen nicht nur offensichtliche, sondern auch langfristige Risiken berücksichtigt werden, um Versorgung und Wirtschaftlichkeit auszutarieren.
Cyberangriffe finden auf vielen Wegen statt, wobei sich Angriffsvektoren sowohl gegen technische Schwächen als auch gegen menschliches Verhalten richten können. Täuschungen nutzen häufig Methoden wie Phishing oder Social Engineering, um Mitarbeitende zum Klick auf schädliche Links zu verleiten. Ein beispielhaftes Szenario: Über gefälschte E-Mails, getarnt als wichtige Unternehmenskommunikation, schleust ein Angreifer Malware oder Ransomware in ein Netzwerk ein. Gleichzeitig bleibt die Flut von Spam und das gezielte Spoofing, also die Nachahmung legitimer Quellen, eine anhaltende Herausforderung. Neben technischen Schutzmaßnahmen ist daher auch die Sensibilisierung von Mitarbeitern essenziell, um Social Engineering und ähnliche Manipulationen zu erkennen.
Damit Schwachstellen rechtzeitig behoben werden können, ist eine kontinuierliche Bestandsaufnahme unerlässlich. Mithilfe eines Software Bill of Materials verschafft sich beispielsweise ein mittelständisches Unternehmen einen Überblick über sämtliche verwendete Software-Komponenten. Das Schwachstellenmanagement nutzt hierzu verschiedene Quellen, darunter OSINT und aktuelle Threat Intelligence, um bestehende Schwachstellen schnell zu identifizieren und zu priorisieren. Praktisch könnte dies geschehen, indem tägliche Hinweise aus Sicherheitsdatenbanken automatisiert ausgewertet und besonders kritische Schwachstellen sofort zur Behebung eingeplant werden.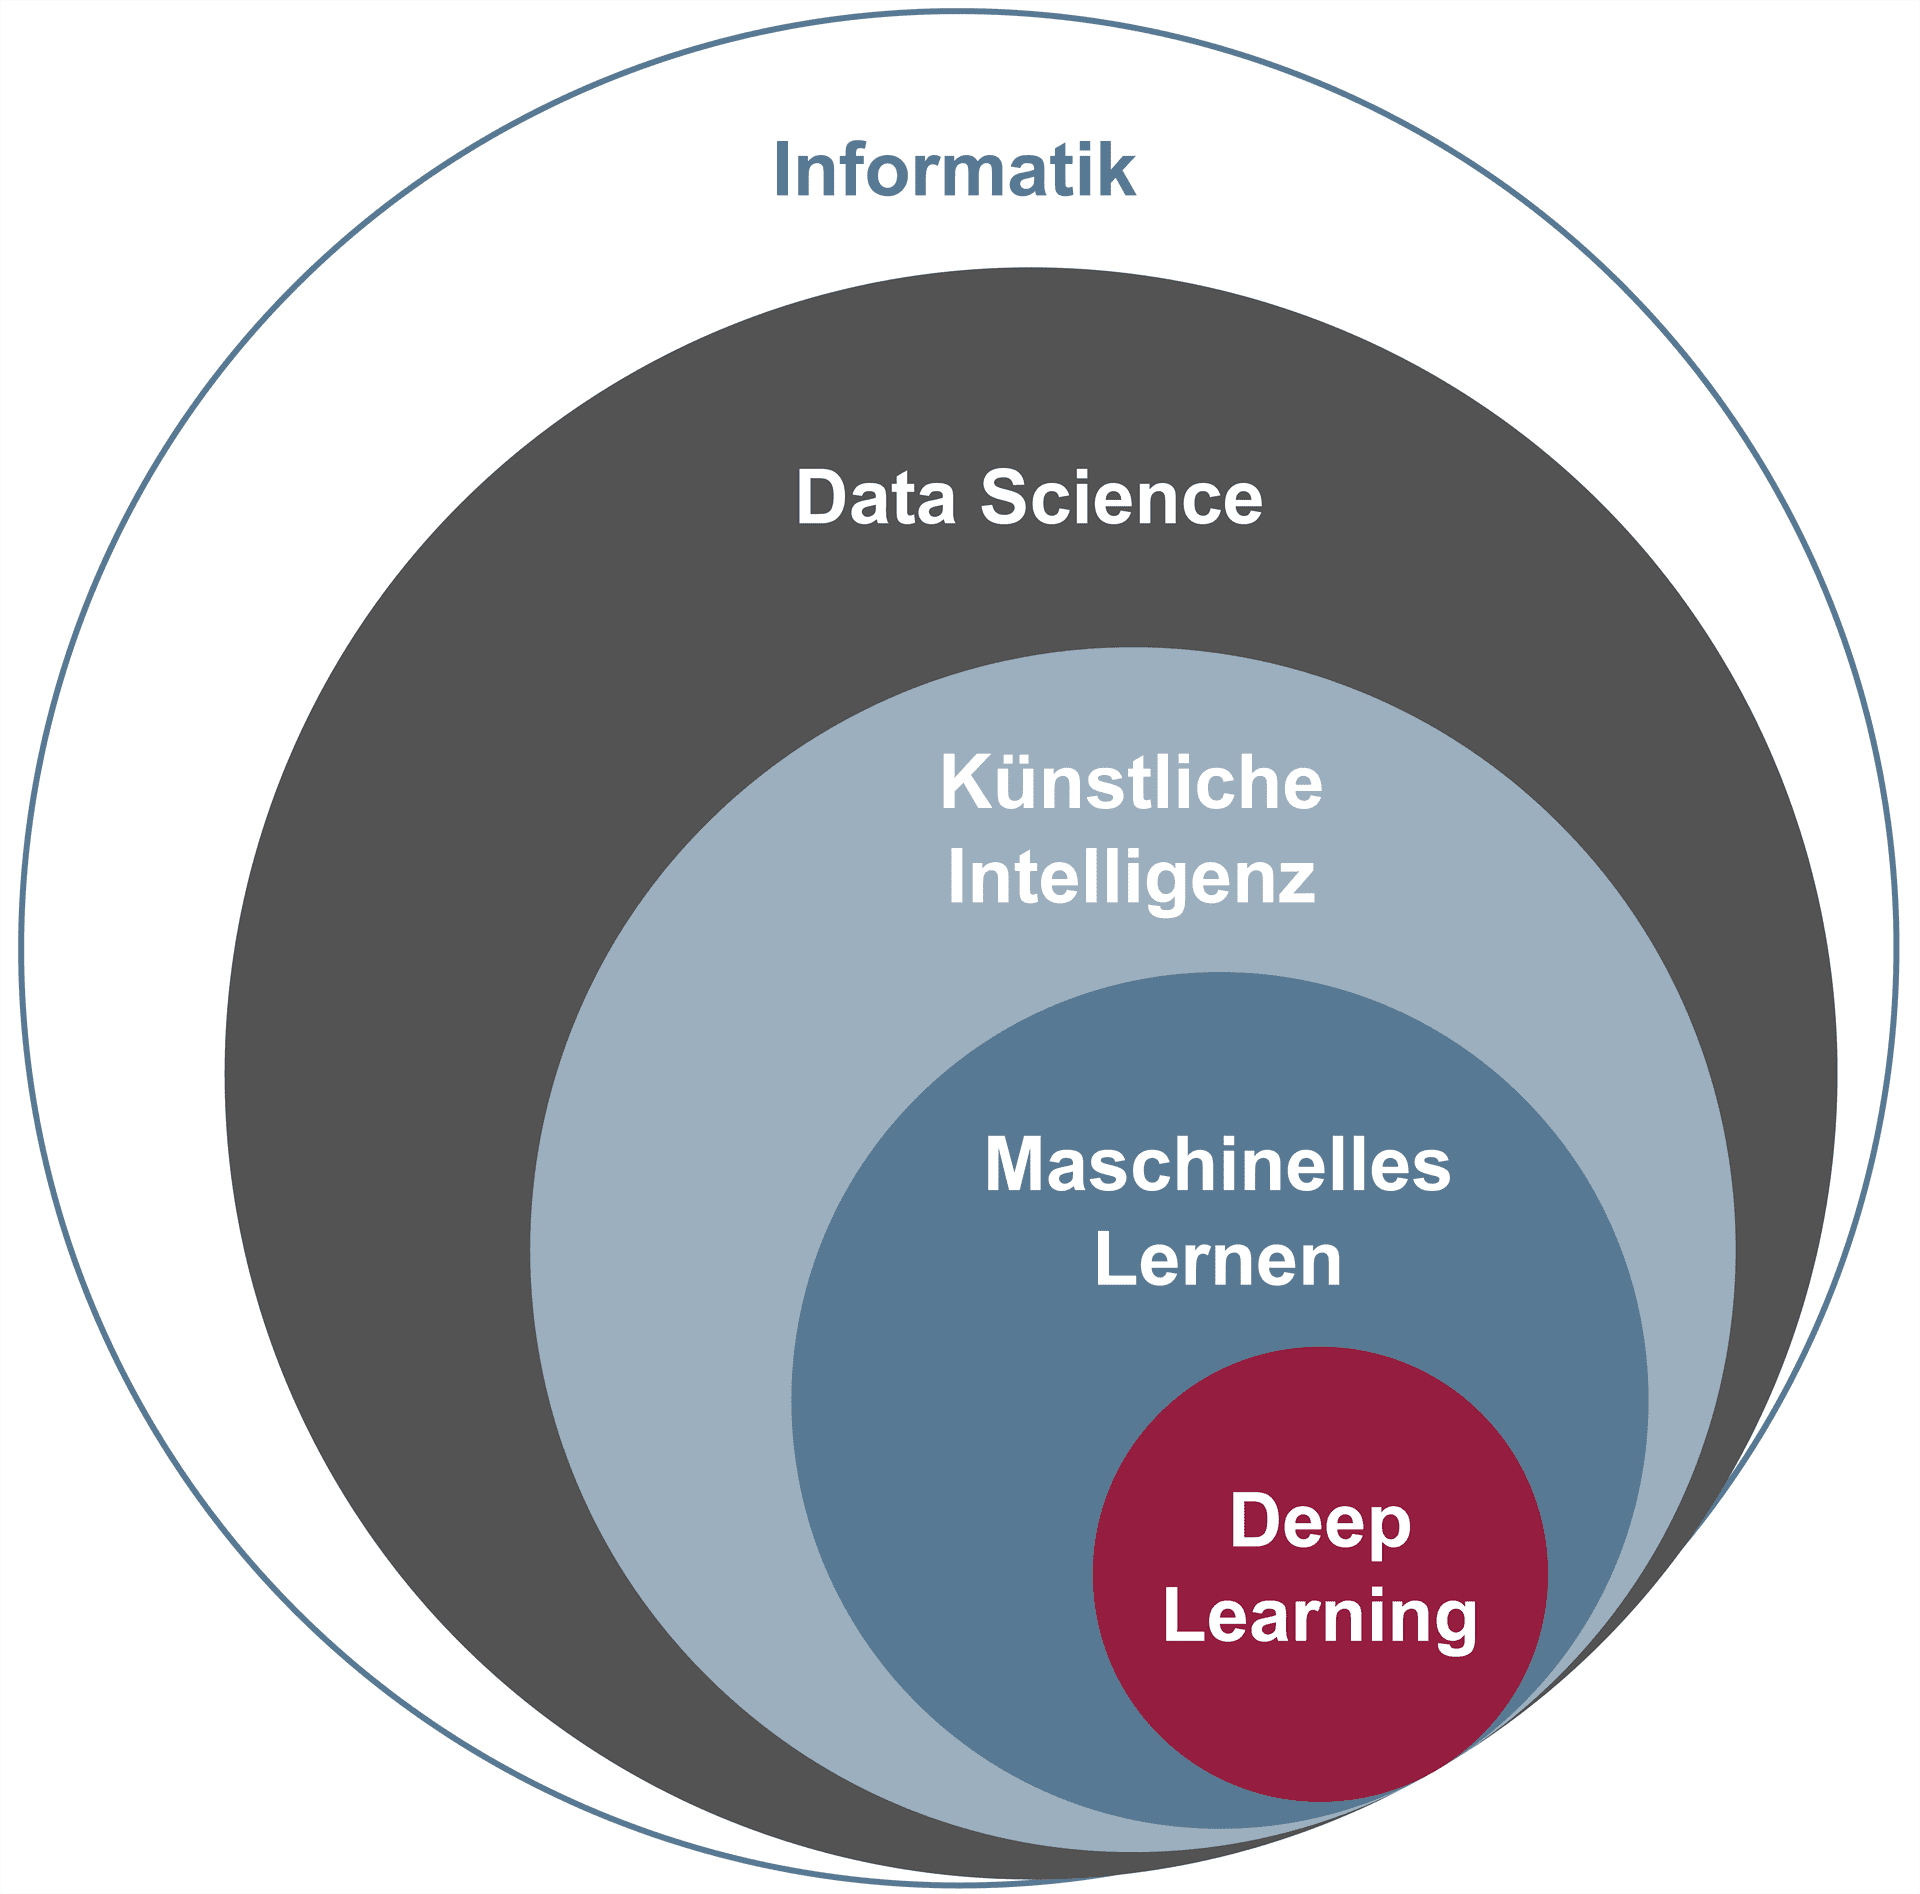
Die Absicherung von IT-Systemen erfolgt in Schichten, wobei jede Ebene spezielle Schutzmechanismen benötigt. Eine sichere Authentifikation beispielsweise verhindert unautorisierten Zugriff auf Benutzerdaten, wobei zusätzliche Maßnahmen wie CAPTCHA helfen, automatisierte Angriffe abzuwehren. Der Netzwerkverkehr wird typischerweise durch eine Firewall gefiltert; Firewalls lassen sich dabei sowohl physisch als auch virtuell einsetzen. Um die Sicherheit von Schlüsseln zu gewährleisten, kommen HSMs zum Einsatz, während Hardware-Komponenten wie TPM oder TPMs integriert werden, um vor Manipulation zu schützen. Ein Zero Trust-Prinzip nimmt grundsätzlich jede Quelle als potenziell unsicher an und verstärkt so die Kontrollmechanismen. Verschlüsselte Datenübertragung wie TLS setzt auf Sicherheit durch mathematische Verfahren wie RSA. Die Verwaltung komplexer Passwörter bleibt dabei ein grundlegender Baustein zur Absicherung der Benutzeridentität, denn schwache Passwörter stellen oft den ersten Schwachpunkt dar.
Erfolgreiche Cybersicherheit erfordert stetige Weiterbildung und die bewusste Auswahl vertrauenswürdiger Informationen. Die Verwendung von Künstlicher Intelligenz kann zwar helfen, ungewöhnliche Aktivitäten zu erkennen, doch bergen neue Technologien auch unbekannte Risiken und fordern den Schutz der Privatsphäre heraus. So illustriert das Lehrbuch Cyber-Sicherheit von Pohlmann grundlegende Architekturen und Mechanismen. Daneben gewinnen Themen wie Blockchain an Bedeutung, etwa für vertrauenswürdige Transaktionen. Die Gefahr, ungewollt in Filterblasen zu geraten, wächst jedoch durch algorithmische Personalisierung. Beim Blick auf hypothetische Entwicklungen wie die Singularität wird deutlich, dass zentrale gesellschaftliche Fragen zu Handlungsgrenzen und Kontrollmechanismen noch zu klären sind.
Insgesamt zeigt sich, dass wirkungsvolle Cyber-Sicherheit nur durch das Zusammenspiel von Technik, Organisation und ständiger Weiterbildung erreicht werden kann. Eine resiliente Cybernation entsteht nicht allein durch den Einsatz neuer Technologien, sondern vor allem durch einen verantwortungsvollen und vorausschauenden Umgang mit Informationssicherheit und gesellschaftlichen Werten in der digitalen Welt.